
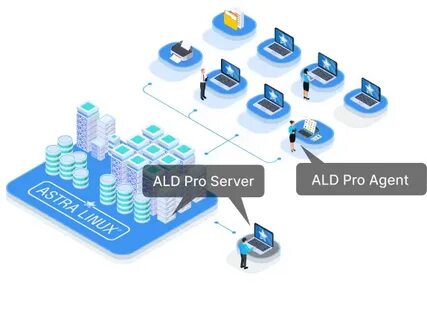
Когда в компании становится больше одного сервера, учетные записи быстро перестают быть мелочью. Пароль, выданный вручную, забывается. Права доступа начинают жить своей жизнью. А администратор однажды обнаруживает, что один и тот же сотрудник есть в трех системах, но с разными именами и разными уровнями доступа.
Именно в этот момент на сцену выходит cлужба каталога для Linux. Она собирает в одном месте информацию о пользователях, группах, компьютерах и правилах доступа, чтобы не разносить хаос по всей инфраструктуре. Для Linux-среды это особенно полезно, потому что серверов может быть много, а требования к контролю доступа обычно довольно строгие.
Зачем вообще нужен каталог
Каталог решает очень практичную задачу: он помогает хранить данные об учетных записях централизованно. Вместо того чтобы создавать пользователя вручную на каждом сервере, администратор заводит запись один раз, а дальше система уже понимает, кто к чему имеет доступ.
Это экономит время, снижает риск ошибок и упрощает жизнь при увольнении сотрудников. Если человек уходит из компании, его доступ можно закрыть в одной точке, а не искать следы по десяткам машин. В больших сетях это уже не удобство, а необходимость.
Что именно хранится в каталоге
Обычно каталог содержит имена пользователей, хэши паролей или ссылки на внешнюю аутентификацию, сведения о группах, атрибуты устройств и данные о политике доступа. Все это помогает системе не просто узнавать пользователя, но и понимать, что ему разрешено.
В Linux-среде каталог часто связывают с LDAP, FreeIPA, Active Directory или другими решениями, которые умеют централизованно управлять учетными записями. Это не одна технология, а целый класс инструментов, и у каждого варианта есть своя область применения.
Как это работает на практике
Представим обычный рабочий день. Сотрудник входит в систему под своей учетной записью и получает доступ к файловому серверу, внутреннему порталу и почтовому сервису. Система не хранит его данные отдельно для каждого приложения, она сверяется с единым источником.
Для администратора это означает меньше ручной рутины. Для пользователя это означает один логин и один пароль вместо набора разных комбинаций. А для бизнеса это означает более прозрачное управление доступами и меньше неприятных сюрпризов.
На практике служба каталога для Linux особенно полезна там, где есть несколько серверов, несколько команд и разные уровни прав. Разработчики, бухгалтерия, DevOps и подрядчики могут работать в одной инфраструктуре, но видеть только то, что им действительно нужно.
Основные преимущества централизованной схемы
Самое заметное преимущество — единое управление учетными записями. Но на этом список не заканчивается. Каталог помогает строить понятные правила, автоматизировать выдачу прав и быстрее реагировать на изменения в штате.
- единая учетная запись для нескольких систем;
- быстрое отключение доступа при увольнении;
- удобная группировка пользователей по ролям;
- меньше ручных операций для администратора;
- более предсказуемая политика безопасности.
Я не раз видел, как небольшие компании сначала обходились локальными пользователями, а потом внезапно упирались в потолок. Пока серверов два или три, это терпимо. Но когда число машин растет, ручное управление начинает тормозить всю работу.
Какие решения чаще всего используют в Linux-инфраструктуре
Если говорить о популярных вариантах, то в Linux-мире часто встречаются LDAP-каталоги и FreeIPA. LDAP сам по себе задает протокол и структуру хранения данных, а конкретная реализация может быть разной. FreeIPA, в свою очередь, объединяет каталог, аутентификацию, Kerberos и управление политиками в более готовый комплекс.
Отдельно стоит упомянуть интеграцию с Microsoft Active Directory. Во многих компаниях Linux-серверы работают рядом с Windows-инфраструктурой, и здесь важно, чтобы учетные записи и права не жили в изоляции. В таких сценариях каталог становится мостом между разными системами.
| Решение | Что дает | Где уместно |
|---|---|---|
| LDAP | Базовая централизованная структура данных | Универсальные каталоги и легкие сценарии |
| FreeIPA | Каталог, Kerberos, политики и управление сертификатами | Linux-инфраструктура среднего и крупного масштаба |
| Active Directory | Централизованные учетные записи и доменная структура | Смешанная среда Windows и Linux |
На что смотреть перед внедрением
Ошибкой будет выбирать решение только по названию. Важно понять, сколько у вас серверов, какие приложения будут использовать каталог, нужен ли вход по одному аккаунту, как устроена сеть и есть ли в компании Windows-домены.
Еще один важный момент — резервное копирование и отказоустойчивость. Если каталог перестает отвечать, пользователи могут не войти в систему, а сервисы начнут сбоить. Поэтому для такой инфраструктуры продумывают не только удобство, но и способ пережить сбой без паники.
Типичные задачи, которые стоит закрыть заранее
Перед запуском полезно описать группы пользователей, правила доступа к серверам, порядок выдачи новых учетных записей и процедуру блокировки. Чем яснее эти правила, тем проще поддерживать систему потом.
Я однажды наблюдал, как команда несколько недель откладывала централизованную настройку, потому что все «и так работало». А потом в один день пришлось вручную закрывать доступ у трех уволенных сотрудников, искать старые SSH-ключи и сверять группы на разных машинах. После этого вопрос о каталоге больше не обсуждали.
Почему это важно именно для Linux
Linux часто выбирают за гибкость, стабильность и удобство для серверной работы. Но гибкость без единого центра управления быстро превращается в разрозненность. Чем больше сервисов, тем заметнее ценность общей схемы аутентификации и авторизации.
Именно поэтому служба каталога для Linux так хорошо ложится на реальные задачи администрирования. Она не усложняет систему ради красивой архитектуры, а убирает лишние повторения, ручной труд и риск забыть что-то важное. В результате инфраструктура становится собраннее, а доступы — прозрачнее.
Что в итоге получает команда
Когда каталог настроен нормально, его почти не замечают. А это хороший признак. Пользователи входят в систему без лишних действий, администратор управляет доступами из одного места, а политики безопасности применяются не на словах, а на деле.
Если инфраструктура только растет, самое разумное время подумать о каталоге — до того, как появится хаос. Если она уже выросла, внедрение все равно окупается, потому что порядок в учетных записях очень быстро возвращает себе потраченное время.
Служба каталога для Linux не выглядит эффектно на первый взгляд. Но именно такие вещи и держат корпоративную среду в рабочем состоянии: без лишней суеты, без ручного дублирования и без постоянной борьбы с беспорядком.